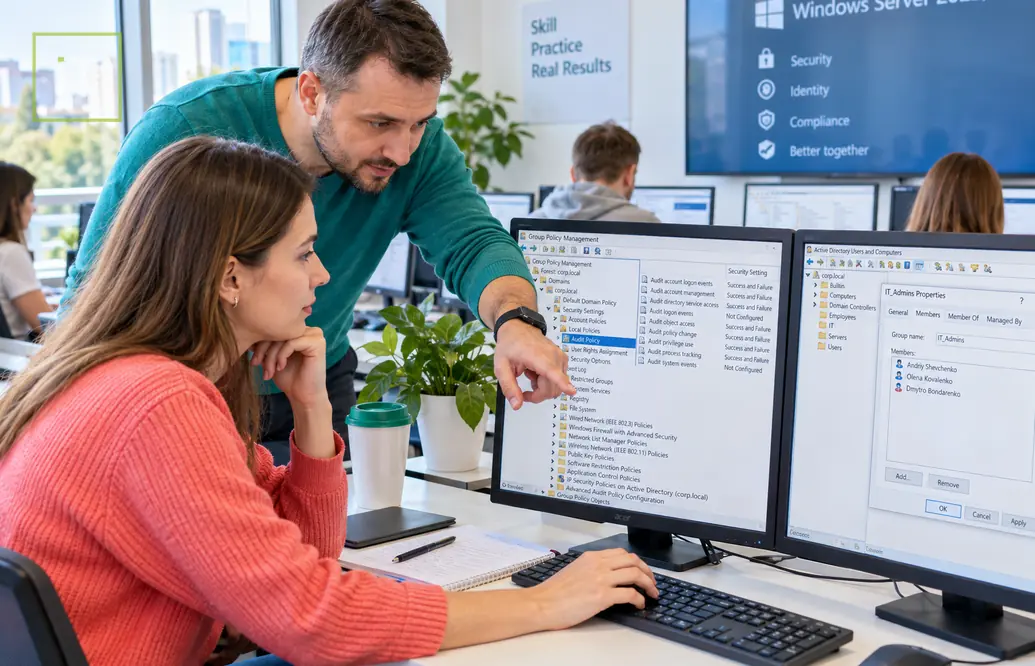
Навчіться знаходити слабкі місця серверної інфраструктури, обґрунтовувати захисні зміни та перевіряти їхню дію.
У журналі з’явився незвичний вхід адміністратора, на сервері запущено невідомий процес, а доступ до важливої папки виявився ширшим, ніж передбачалося. Що потрібно перевірити насамперед? Які дані допоможуть зрозуміти подію? Чи достатньо змінити пароль, чи проблема пов’язана з дозволами, налаштуваннями служби або способом адміністрування? Робота із загрозами потребує послідовності, адже поспішне рішення може залишити причину проблеми невиявленою.
Курси Windows Server Professional: аналіз загроз і забезпечення захисту в IT СТОЛИЦЯ допоможуть сформувати таку послідовність. На прикладах Windows Server 2022 та 2025 ви опрацюєте оцінювання ризиків, посилення конфігурації, захист облікових даних, аудит і розбір підозрілої активності. У межах повної програми підготуєте навчальний проєкт захисту серверного середовища: від виявлених проблем до перевірених змін і плану реагування.
Почніть із питання: що саме потрібно захистити
Для файлового сервера критичними можуть бути робочі документи та дозволи на їх зміну. Для контролера домену — облікові записи, групи й механізми автентифікації. Для сервера застосунку — його службова ідентичність, мережеві підключення та права на доступ до даних.
На курсі ви вчитиметеся визначати цінні ресурси, можливі шляхи доступу до них і наслідки порушення захисту. Це допомагає обирати потрібні перевірки та пояснювати, чому конкретна знахідка потребує уваги.
Наприклад, зайве право на читання публічної папки та можливість змінювати файли службового застосунку мають різні наслідки. В обох випадках потрібно перевірити дозволи, але пріоритет і спосіб виправлення залежатимуть від призначення ресурсу, користувачів та пов’язаних служб.
Як перетворити підозру на обґрунтований висновок
Окрема подія рідко пояснює всю ситуацію. Невдалий вхід може бути наслідком помилки користувача, застарілого пароля в завданні або небажаної активності. Незнайома назва процесу також потребує перевірки: важливі його походження, шлях до файлу, батьківський процес і контекст запуску.
Ви навчитеся збирати відомості з декількох джерел, зіставляти час подій і формулювати перевірювані припущення. Для цього використовуватимете журнали Windows, PowerShell та інструменти Sysinternals.
Окрему увагу приділено якості висновку: що підтверджено даними, що залишається припущенням і якої інформації бракує. Такий підхід потрібен, щоб правильно визначити наступну дію, передати матеріали колезі або пояснити ситуацію відповідальному за безпеку.
Обирайте захисні зміни з урахуванням їхніх наслідків
Посилення безпеки впливає на роботу служб. Обмеження входу може зачепити адміністративну процедуру, нова політика запуску програм — робочий застосунок, а зміна мережевого правила — потрібне з’єднання між серверами.
Тому навчання охоплює перевірку сумісності, тестове застосування налаштувань і контроль результату. Ви визначатимете, які параметри можна змінити одразу в лабораторному сценарії, які потребують додаткової перевірки та як оформити обґрунтований виняток.
| Ситуація в інфраструктурі | Що потрібно з’ясувати | Яку дію ви відпрацюєте |
|---|---|---|
| Надмірні адміністративні права | Які операції справді потрібні користувачу | Обмеження повноважень і перевірку дозволених завдань |
| Невизначені правила запуску програм | Яке ПЗ необхідне для роботи сервера | Підготовку політики та аналіз її дії в режимі аудиту |
| Відкриті мережеві підключення | Хто, звідки й до якої служби має звертатися | Уточнення правил міжмережевого екрана та перевірку доступності |
| Недостатньо даних про подію | Які джерела журналів потрібні для аналізу | Налаштування аудиту й зіставлення записів |
| Захисна зміна порушує роботу застосунку | Який параметр спричиняє несумісність | Перевірку залежностей і підготовку контрольованого рішення |
Ви розглядатимете захист через конкретні умови сервера. Це дає змогу аргументувати рішення й уникати механічного застосування налаштувань без розуміння їхнього впливу.
Коли ця спеціалізація відповідає вашій роботі
Для системного адміністратора курс корисний, коли до підтримки працездатності додаються завдання перевірки доступів, посилення серверів і розбору підозрілих подій. Ви зможете послідовніше оцінювати конфігурацію та готувати технічні аргументи для змін.
Для фахівця з інформаційної безпеки програма допоможе глибше розібратися в механізмах Windows Server. Це важливо, коли рекомендацію потрібно пов’язати з конкретною політикою, службою, журналом або правом доступу.
Для адміністратора на аутсорсингу практичну цінність має обґрунтований опис проблеми: де її знайдено, чим підтверджено ризик, що пропонується змінити та як перевірити виправлення. Такий матеріал полегшує предметне обговорення з клієнтом.
Для спеціаліста, який переходить від підтримки до захисту інфраструктури, курс створює місток між знайомими адміністративними інструментами та задачами безпеки. Початкова серверна підготовка залишається необхідною умовою для змістовної практики.
Захист облікових даних починається з повсякденних операцій
Адміністративні облікові записи використовуються для підключення до серверів, обслуговування служб і внесення змін. Тому важливо розуміти, де застосовуються їхні повноваження, які завдання потребують підвищених прав і чи можна звузити ці права.
У програмі ви розглянете Windows LAPS для керування паролями локального адміністратора, можливості Credential Guard, розділення звичайної та адміністративної роботи. За допомогою JEA опрацюєте делегування визначених операцій через обмежений сеанс PowerShell.
Практичне питання звучить конкретно: чи може співробітник виконати потрібну дію, не отримуючи повного контролю над сервером? Ви перевірите дозволені операції та спроби виходу за межі призначеної ролі.
Виявлення, стримування та відновлення пов’язані між собою
Захисна конфігурація, журнали й резервні копії виконують різні завдання. Політики обмежують небажані дії, аудит допомагає відновлювати послідовність подій, а підготовлене відновлення потрібне для повернення сервісу до роботи.
На навчальних прикладах ви пов’язуватимете ці складові. Визначатимете, які події потрібно зберігати, коли необхідно передати питання відповідальному спеціалісту та які перевірки мають передувати поверненню сервера в експлуатацію.
Важливо також бачити межі інструмента. Наприклад, Sysmon формує додаткові події для подальшого аналізу; висновок про їхнє значення потребує зіставлення з іншими відомостями. Цю логіку ви застосовуватимете під час розбору практичних ситуацій.
Яка база потрібна для роботи із серверною безпекою
Вам знадобиться розуміння Active Directory, DNS, групових політик, файлових дозволів і мережевих підключень. Корисними будуть базові команди PowerShell та досвід роботи з віртуальними машинами.
Якщо ви тільки починаєте знайомитися із серверною системою, сформувати основу допоможуть курси Windows Server Basic. Для впевненої роботи зі складнішими конфігураціями та взаємодією служб варто розглянути Windows Server Advanced.
Ця спеціалізація передбачає, що ви вже можете пояснити, як працює досліджуваний сервіс. Тоді на заняттях можна зосередитися на його захисті, способах перевірки та можливих наслідках компрометації.
Навчальний результат, який можна показати й обговорити
Упродовж програми ви працюватимете з лабораторними налаштуваннями та підготовленими ситуаціями. Результати складуть основу проєкту: перелік ризиків, фрагменти захисної конфігурації, матеріали аналізу подій і рекомендації з перевіркою виконання.
Для кожної рекомендації важливо відповісти на практичні питання: яку проблему вона усуває, які передумови потрібні, що може змінитися для користувачів і як підтвердити результат. Так формується зв’язок між технічною знахідкою та рішенням, яке можна обґрунтовано впроваджувати.
Якщо ваша мета — впевненіше відповідати за захист домену й серверних ресурсів, перегляньте програму нижче та зіставте її з реальними завданнями своєї роботи.
Додаткові курси
Програма курсу: 12 модулів аналізу загроз і захисту Windows Server
Практика будується на навчальному середовищі та підготовлених сценаріях. Конкретні засоби обираються з урахуванням версії Windows Server, можливостей обладнання та умов ліцензування. Огляд хмарних продуктів не передбачає автоматичного включення платних підписок.
Модуль 1. Модель загроз і пріоритети захисту серверного середовища
Теорія та інструменти
-
Серверні активи, критичні дані та залежності служб.
-
Відмінності між загрозою, вразливістю, помилкою конфігурації та інцидентом.
-
Шляхи небажаного доступу й наслідки компрометації.
-
Оцінювання ризику та визначення першочергових перевірок.
Практика: дослідити схему навчальної організації, визначити критичні ресурси та скласти карту загроз із поясненням пріоритетів.
Результат: ви підготуєте обґрунтований перелік перевірок, пов’язаний із призначенням серверів і цінністю даних.
Модуль 2. Посилення конфігурації: Security Baseline та групові політики
Теорія та інструменти
-
Принципи hardening і скорочення поверхні атаки.
-
Рекомендовані Microsoft базові конфігурації безпеки для відповідної системи.
-
Security Compliance Toolkit, Policy Analyzer та порівняння політик.
-
Перевірка сумісності, тестове застосування й документування відхилень.
Практика: порівняти конфігурацію навчального сервера з обраною базовою конфігурацією, дослідити відхилення та перевірити погоджені зміни.
Результат: ви сформуєте перелік захисних налаштувань із поясненням їхнього призначення та умов застосування.
Модуль 3. Захист Active Directory та привілейованих облікових записів
Теорія та інструменти
-
Мінімально необхідні привілеї та розділення адміністративних ролей.
-
Перевірка привілейованих груп, застарілих облікових записів і делегованих прав.
-
Protected Users, Credential Guard і передумови використання.
-
Облікові записи служб, gMSA та обмеження надмірних повноважень.
Практика: проаналізувати задану модель доступу, виявити зайві права та перевірити виконання робочих операцій після їх перегляду.
Результат: ви пов’яжете повноваження облікових записів із реальними адміністративними потребами й ризиками.
Модуль 4. Windows LAPS і JEA для контрольованого адміністрування
Теорія та інструменти
-
Керування паролями локальних адміністраторів через Windows LAPS.
-
Політики ротації та розмежування доступу до збережених паролів.
-
Just Enough Administration: рольові можливості й конфігурація сеансів.
-
Журналювання делегованих операцій і перевірка обмежень.
Практика: налаштувати Windows LAPS для тестового вузла та створити JEA-сеанс для визначеної адміністративної задачі.
Результат: ви перевірите механізм керування локальним паролем і спосіб делегування операції без надання зайвих прав.
Модуль 5. Захист від шкідливого ПЗ та контроль запуску застосунків
Теорія та інструменти
-
Microsoft Defender Antivirus: стан захисту, оновлення та перевірка налаштувань.
-
Правила зменшення поверхні атаки й Exploit Protection у підтримуваних сценаріях.
-
AppLocker та Application Control for Business: призначення й відмінності.
-
Режим аудиту, аналіз сумісності та контроль винятків.
Практика: підготувати навчальну політику контролю запуску, проаналізувати результати аудиту та уточнити правила для дозволених програм.
Результат: ви навчитеся перевіряти захисну політику до її застосування в режимі блокування.
Модуль 6. Аудит безпеки та збирання подій Windows
Теорія та інструменти
-
Advanced Audit Policy Configuration та вибір потрібних підкатегорій.
-
Події входу, зміни облікових записів, груп і параметрів захисту.
-
Аудит доступу до об’єктів, PowerShell Logging і транскрибування.
-
Windows Event Forwarding, збереження журналів і обмеження доступу до них.
Практика: налаштувати аудит для заданого сценарію, виконати контрольні дії та перевірити появу потрібних записів у місці збирання подій.
Результат: ви сформуєте набір журналів, придатний для подальшого аналізу визначених подій безпеки.
Модуль 7. Sysinternals і дослідження підозрілої активності
Теорія та інструменти
-
Process Explorer, Autoruns і TCPView для дослідження стану системи.
-
Sysmon: призначення, конфігурація та вибір подій.
-
Зіставлення процесів, мережевих підключень і записів журналів.
-
Огляд ролей Microsoft Defender for Endpoint та Defender for Identity у виявленні загроз.
Практика: розібрати підготовлену ситуацію з нетиповим запуском процесу, відновити хронологію та позначити підтверджені факти й невизначеність.
Результат: ви підготуєте технічний висновок із доказами та переліком подальших перевірок.
Модуль 8. Захист мережевої взаємодії серверів
Теорія та інструменти
-
Windows Defender Firewall: профілі, правила та область їхньої дії.
-
Обмеження адміністративних підключень і розділення мережевих доступів.
-
Підписування та шифрування SMB відповідно до можливостей середовища.
-
Призначення DNSSEC, перевірка захищених з’єднань і аналіз залежностей.
Практика: визначити потрібні з’єднання для навчальної служби, уточнити правила доступу та перевірити дозволений і заборонений мережеві сценарії.
Результат: ви зможете обґрунтувати мережеві правила через конкретні джерела, призначення та службові потреби.
Модуль 9. Захист файлових ресурсів і шифрування даних
Теорія та інструменти
-
Поєднання дозволів спільного ресурсу та NTFS.
-
Перевірка ефективного доступу, успадкування й надмірних дозволів.
-
BitLocker та EFS: різні задачі шифрування і вимоги до відновлення.
-
Класифікація даних і принципи Dynamic Access Control.
Практика: переглянути доступ до навчального ресурсу, перевірити права декількох ролей та виконати погоджений сценарій відновлення доступу до зашифрованих даних.
Результат: ви узгодите доступ і шифрування з призначенням даних та збережете можливість контрольованого відновлення.
Модуль 10. Безпека віртуалізації та серверних робочих навантажень
Теорія та інструменти
-
Розділення доступу до Hyper-V-хоста та гостьових систем.
-
Secure Boot, vTPM і залежність функцій від конфігурації середовища.
-
Дозволи на файли віртуальних машин, віртуальні мережі та адміністративні операції.
-
Межі ізоляції контейнерів і відмінності контрольної точки від резервної копії.
Практика: перевірити модель доступу до навчальної віртуальної машини, її параметри захисту та мережеві зв’язки.
Результат: ви визначите ризики на рівні платформи віртуалізації й окремого серверного навантаження.
Модуль 11. Усунення вразливостей, оновлення та готовність до відновлення
Теорія та інструменти
-
Інвентаризація систем і перевірка застосовності повідомлень про вразливості.
-
Пріоритет оновлення з урахуванням доступності сервера та наслідків експлуатації вразливості.
-
Пілотне встановлення, перевірка служб і супровід наявних засобів керування оновленнями.
-
Захист резервних копій, розмежування доступу та перевірка відновлення.
Практика: підготувати план усунення заданої вразливості, перевірити зміну на тестовому сервері та відновити вибраний навчальний ресурс із резервної копії.
Результат: ви пов’яжете виправлення проблеми з перевіркою працездатності й готовністю до відновлення.
Модуль 12. Підсумковий проєкт: аналіз інциденту та план посилення захисту
Теорія та інструменти
-
Зіставлення конфігурації, прав і подій у межах одного сценарію.
-
Фіксація хронології, масштабу проблеми та прогалин у даних.
-
Послідовність реагування, погодження дій і критерії повернення сервісу до роботи.
-
Пріоритети захисних змін та підготовка підсумкового звіту.
Практика: дослідити підготовлений сценарій, представити висновки, реалізувати вибрані захисні зміни та продемонструвати результати повторної перевірки.
Результат: ви створите навчальний проєкт, у якому знахідки, рекомендації та перевірки пов’язані між собою.
Що демонструє завершений проєкт
Ви пояснюєте, які ресурси досліджували, чому обрали конкретні перевірки, які факти встановили та що змінили. До роботи входять матеріали оцінювання ризиків, результати аналізу подій і підтвердження дії вибраних заходів захисту.
Критерії якості — технічна коректність, обґрунтованість висновків, збереження потрібних робочих функцій і можливість повторити перевірку.
Знайдена проблема має завершуватися перевіреним виправленням
Перелік недоліків сам по собі ще не визначає, що робити далі. Компанії потрібне зрозуміле рішення: яку зміну виконати першою, хто має її погодити, які залежності перевірити та за яким результатом вважати роботу завершеною.
Курс допомагає відпрацювати саме цей перехід. Ви пов’язуєте знахідку з її наслідками, пропонуєте дію та визначаєте спосіб перевірки. Цінність такої роботи — у можливості перейти від загального зауваження про безпеку до конкретного технічного завдання.
Наприклад, формулювання «перевірити права» потребує уточнення. У професійному звіті мають бути зрозумілі ресурс, облікові записи, виявлені повноваження, очікуваний доступ і умови повторної перевірки.
Як оформити рекомендацію, з якою можна працювати
У навчальному проєкті ви готуєте рекомендації за змістом конкретної проблеми. Важливо зберегти декілька складових:
-
Факт: що саме виявлено та якими відомостями це підтверджується.
-
Наслідок: на які дані, облікові записи або служби може вплинути проблема.
-
Дія: яку зміну пропонується виконати та які передумови потрібні.
-
Перевірка: як визначити, що небажану можливість обмежено, а потрібна функція працює.
-
Залишкові питання: що ще потребує дослідження або окремого рішення.
Такий опис корисний під час внутрішнього обговорення, постановки задачі іншому адміністратору або пояснення рекомендацій замовнику. Він допомагає уникнути ситуації, коли звіт прочитано, але порядок подальшої роботи залишається невизначеним.
Як перевіряти захист до появи реального інциденту
Багато захисних заходів можна перевірити через контрольовані дії. Користувач із певною роллю має отримувати доступ лише до визначеного ресурсу. Делегований сеанс повинен дозволяти погоджену операцію та обмежувати інші. Подія, для якої налаштовано аудит, має залишити потрібний запис.
На курсі ви вчитиметеся формулювати такі критерії заздалегідь. Це допомагає відрізнити встановлений параметр від підтвердженої поведінки системи.
Водночас результат перевірки має свої межі. Успішний тест одного сценарію підтверджує саме цей сценарій. Для інших ролей, застосунків або мережевих умов можуть знадобитися додаткові перевірки. Уміння правильно визначити межі висновку є частиною професійної роботи з безпекою.
Як домовлятися про захисні зміни з власниками сервісів
Адміністратор, фахівець із безпеки та відповідальний за бізнес-застосунок можуть оцінювати одну зміну з різних позицій. Одному важливі права й мережеві правила, іншому — зменшення ризику, третьому — доступність потрібної функції.
Під час підготовки проєкту ви пояснюватимете рішення з урахуванням цих потреб. Яку загрозу обмежує зміна? Що необхідно протестувати? Коли доречно її виконати? Яка ознака вкаже на проблему сумісності?
Здатність відповідати на такі питання підвищує практичну цінність технічної підготовки. Ви можете брати участь в обговоренні захисту та пропонувати конкретні кроки, зрозумілі учасникам процесу.
Познайомтеся з навчальним центром і оберіть формат
Навчання доступне в Києві та онлайн. Для знайомства з простором центру перегляньте фотографії IT СТОЛИЦЯ.
Для цього напряму важливо узгодити організацію практики: доступ до лабораторного середовища, можливість роботи з віртуальними машинами та спосіб представлення результатів. Аналіз журналів, перевірка політик і розбір конфігурацій передбачають виконання конкретних дій із подальшим поясненням висновків.
Перед початком сформулюйте свою навчальну мету: переглянути привілейовані доступи, навчитися досліджувати події або систематизувати посилення серверів. Обсяг занять і потрібну глибину опрацювання можна співвіднести з умовами на сторінці вибору пакета навчання.
Підтвердження навчання та матеріали для професійної розмови
Інформація про документ, який отримують випускники, наведена на сторінці сертифіката IT СТОЛИЦЯ. Виданий документ можна перевірити через сервіс перевірки сертифікатів.
Сертифікат підтверджує завершення навчання в центрі. Підготовлений проєкт доповнює його змістовними матеріалами: ви можете показати хід аналізу, пояснити захисну зміну та продемонструвати її перевірку. Назва Professional позначає рівень програми; вона не є назвою сертифікації Microsoft.
Поєднайте спеціалізацію з вашими адміністративними завданнями
Якщо робота охоплює також стандартизацію служб, керування робочим середовищем і автоматизацію регулярних операцій, перегляньте курс Windows Server Professional з адміністрування корпоративних сервісів.
Ці програми мають різні акценти. Поточна спеціалізація допомагає досліджувати ризики та перевіряти захист. Курс адміністрування зосереджується на організації й супроводі серверних служб. Обирати послідовність варто за тим, які завдання ви вже виконуєте та де потребуєте практики.
Запитання про навчання захисту Windows Server
Чим аналіз загроз на цьому курсі відрізняється від пентесту?
Програма зосереджена на захисті серверної інфраструктури: оцінюванні конфігурації, перевірці доступів, аналізі подій і підготовці захисних змін. Пентест має окрему методику, погоджений обсяг перевірок і спеціалізовані завдання. Цей курс не замінює повної програми тестування на проникнення.
Чи потрібна платна підписка Microsoft Defender?
Вбудовані компоненти захисту та хмарні продукти Microsoft мають різні умови використання. Базова практика програми спирається на можливості навчального Windows-середовища та адміністративні інструменти. Для практичної роботи з окремим хмарним продуктом наявність доступу й ліцензій потрібно узгодити; огляд його можливостей не означає включення підписки.
Чи захищає BitLocker від усіх наслідків атаки шифрувальника?
BitLocker захищає дані на зашифрованому томі за відповідних умов доступу, але не замінює контроль повноважень, захист від шкідливого ПЗ та резервне копіювання. У програмі ці механізми розглядаються разом із перевіркою відновлення, оскільки вони закривають різні ризики.
Чи допоможе навчання підготуватися до внутрішньої перевірки безпеки?
Ви відпрацюєте збирання технічних відомостей, опис конфігурації та підготовку рекомендацій із підтвердженнями. Це корисна основа для внутрішніх перевірок. Обсяг конкретного аудиту й вимоги організації потрібно визначати окремо: навчальний проєкт не є сертифікацією відповідності компанії.
Що робити, якщо захисна політика заважає потрібній програмі?
Потрібно відтворити ситуацію в тестових умовах, визначити параметр, що впливає на роботу, та оцінити варіанти налаштування. У програмі передбачено роботу з режимом аудиту й аналізом сумісності. Рішення щодо винятку має враховувати його причину, область дії та порядок подальшого перегляду.
Запишіться на навчання, щоб впевненіше працювати із серверними ризиками
Коли ви можете пояснити загрозу, перевірити налаштування та обґрунтувати захисну зміну, обговорення безпеки стає конкретним. Саме ці дії ви відпрацюєте на навчальних сценаріях курсу.
Запишіться на курси Windows Server Professional: аналіз загроз і забезпечення захисту в IT СТОЛИЦЯ. Оберіть навчання в Києві або онлайн та зазначте, що для вас пріоритетно: захист Active Directory, контроль адміністративних прав, аналіз подій чи посилення серверної конфігурації.