🔹 От отдельных настроек безопасности — к проверенной системе защиты Linux-инфраструктуры.
Перед открытием сервиса в интернете недостаточно убедиться, что он отвечает на запросы. Нужно выяснить, кто имеет административный доступ, какие внутренние ресурсы доступны серверу, где хранятся секреты и как команда заметит подозрительную активность. Не менее важно понимать, что делать, если защитное правило заблокирует нужное соединение или появятся признаки компрометации.
Курсы безопасности Linux Expert в IT СТОЛИЦА посвящены именно таким задачам. Это четвёртый уровень обучения для специалистов, которые уже администрируют Linux и хотят углубить компетенции в защите серверов и сетевой инфраструктуры.
Вы будете работать с оценкой рисков, ограничением привилегий, сегментацией сети, VPN, сертификатами, журналами безопасности и реагированием на инциденты. Каждое решение будет рассматриваться через конкретные вопросы: какую проблему оно устраняет, как проверить результат, какие ограничения остаются и как сохранить работоспособность сервиса.
🧭 Кому нужен уровень Linux Expert
Курс адресован специалистам, для которых Linux уже является рабочим инструментом, а ответственность постепенно выходит за пределы установки и настройки служб.
-
Системным администраторам, которые поддерживают серверы и хотят аргументированно оценивать их защищённость.
-
DevOps-инженерам, которым нужно ограничивать доступ к инфраструктуре, защищать конфигурации и контролировать изменения.
-
Сетевым администраторам, работающим с Linux-шлюзами, межсетевыми экранами и удалённым доступом.
-
Специалистам технической поддержки серверных систем, переходящим к более сложным задачам диагностики и безопасности.
-
Специалистам по информационной безопасности, которые имеют теоретическую подготовку, но хотят лучше понимать практические механизмы защиты Linux.
Обучение будет особенно полезным, если вы получили серверную инфраструктуру от другого администратора, готовите новый сервис к запуску или должны объяснить руководителю, какие риски требуют первоочередного внимания.
🔍 Какие рабочие трудности поможет преодолеть курс
Сканер может показать десятки предупреждений, но не определит за вас, какие из них действительно опасны для конкретной системы. Закрытый порт не доказывает, что сервис защищён со всех направлений. Успешное VPN-соединение не означает, что пользователю следует разрешить доступ ко всей сети.
На курсах Linux Security вы будете разбирать связь между техническими настройками и реальными последствиями. Например, как оценить находку сканера с учётом обновлений дистрибутива; почему служебному процессу не нужны права администратора; как отделить доступ к публичному приложению от доступа к его базе данных.
Отдельное внимание — ситуациям, когда защита внедрена формально. Правило существует, но не охватывает нужный интерфейс. Журналы собираются, но необходимые события в них отсутствуют. Копия создаётся, но её восстановление никто не проверял. Вы будете учиться находить такие разрывы и подтверждать исправления контрольными проверками.
🧩 Какие навыки вы разовьёте
После прохождения полной программы и выполнения практических работ вы сможете:
-
определять критичные активы, границы доверия и основные пути доступа к Linux-системам;
-
проводить разрешённое обследование учебной инфраструктуры и проверять результаты сканирования;
-
уменьшать поверхность атаки сервера через настройки служб, прав и механизмов изоляции;
-
организовывать административный доступ с разграничением привилегий;
-
строить правила сетевой фильтрации и проверять разрешённые и запрещённые соединения;
-
настраивать VPN-доступ с определёнными маршрутами и правами;
-
работать с сертификатами, защитой ключей и TLS;
-
собирать события безопасности, анализировать оповещения и проверять контроль целостности;
-
готовить порядок первоначального реагирования на инцидент и проверять восстановление сервиса.
Важный результат — умение объяснять свои решения. В рабочей команде нужно не просто сообщить «защита настроена», а показать, что проверено, какие риски уменьшены и что ещё требует внимания.
💻 Как организована практическая работа
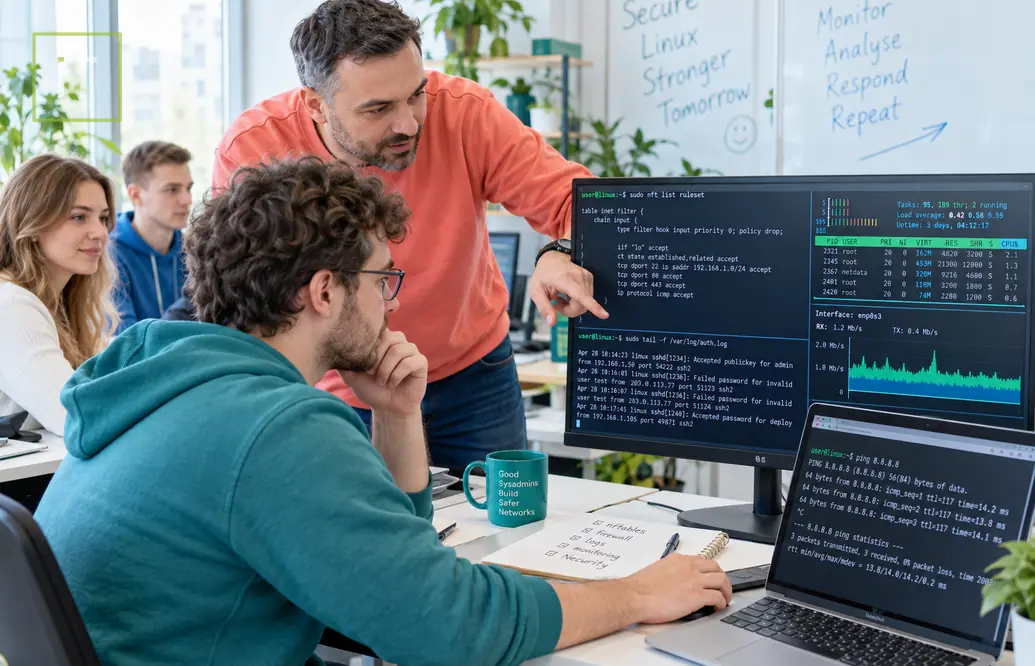
Основой обучения является изолированная среда с Linux-серверами, клиентом и разделёнными сетевыми зонами. В ней можно менять правила, анализировать последствия и возвращаться к предыдущему состоянию без экспериментов на рабочих серверах компании.
Практические задания построены вокруг одного последовательного сценария: есть публичный сервис, внутренний ресурс и административный доступ. Нужно определить допустимые взаимодействия между ними, ограничить лишние возможности, настроить наблюдение за событиями и подготовить порядок действий при возникновении проблемы.
Во время разбора важно не количество выполненных команд, а качество проверки. Если вы изменили профиль AppArmor, необходимо убедиться, что приложение выполняет свою работу. Если усилили правила файрвола — проверить не только блокировку, но и доступность нужных сервисов.
Обучение онлайн позволяет выполнять такие задания через виртуальные машины и демонстрацию экрана. Конфигурацию компьютера и возможность развёртывания лабораторной среды стоит согласовать до начала занятий.
📘 С какой подготовкой стоит приходить
Нужны уверенная работа с терминалом, понимание прав доступа, процессов и systemd, опыт настройки SSH и основных сетевых служб. Также важно ориентироваться в IP-адресации, маршрутизации, DNS и принципах работы межсетевого экрана.
Если эти темы пока вызывают трудности, целесообразно начать с администрирования сервисов и сетей на курсе Linux Advanced. Для задач, связанных с доменными учётными записями и общими ресурсами Windows, отдельную подготовку даёт Linux Professional: взаимодействие с Microsoft Windows.
Прохождение всех предыдущих уровней не является самоцелью: важно, чтобы ваши практические знания соответствовали сложности программы Expert.
💼 Где применять эти компетенции
Знания по защите Linux-серверов нужны при сопровождении корпоративных сервисов, хостинговой инфраструктуры, внутренних платформ и систем удалённого доступа. Они помогают администратору увереннее работать с безопасностью, а инженеру безопасности — лучше понимать ограничения эксплуатации.
Курс усиливает подготовку к инфраструктурным ролям с задачами Linux Security, DevSecOps и реагирования на события. При этом конкретная должность зависит от вашего предыдущего опыта, широты компетенций и требований работодателя.
Обсудите свою Linux-инфраструктуру и учебные задачи с IT СТОЛИЦА — укажите, с какими системами уже работаете и какие вопросы безопасности хотите проработать.
Дополнительные курсы
📚 Программа курса Linux Expert: безопасность сетевой инфраструктуры
Программа состоит из 12 тематических модулей. Модуль не равен одному занятию: продолжительность изучения зависит от сложности практики и начальной подготовки. Итоговый результат формируется на протяжении всего курса — от первоначального обследования до проверки защиты и восстановления.
🧭 Модуль 1. Модель угроз и границы защиты Linux-инфраструктуры
Теория
-
Инвентаризация серверов, служб, учётных записей и важных данных.
-
Понятия актива, угрозы, уязвимости и риска.
-
Границы доверия: публичная, внутренняя и административная сетевые зоны.
-
Пути доступа к сервисам и зависимости между компонентами.
-
Выбор приоритетов с учётом последствий для работы организации.
🔧 Практика: составление схемы учебной инфраструктуры, перечня допустимых соединений и первоначального реестра рисков. Определение того, какие проверки будут подтверждать выполнение требований.
✔ Результат: вы сможете обозначить объект защиты и объяснить, почему одни риски требуют внимания раньше других.
🔍 Модуль 2. Аудит конфигураций и проверка уязвимостей
Теория
-
Выявление доступных узлов и служб с помощью Nmap.
-
Назначение сканирования уязвимостей в Greenbone/OpenVAS.
-
Сканирование с учётными данными и без них: различия результатов.
-
CVE, оценки CVSS, доступность сервиса и значимость актива.
-
Ложные срабатывания, неполные результаты и исправления, перенесённые в пакеты дистрибутива.
-
Границы разрешённого обследования и влияние проверок на нагрузку.
🔧 Практика: обследование изолированного стенда, проверка выбранных находок по конфигурациям и сообщениям поставщика, составление приоритетного плана исправлений.
✔ Результат: вы научитесь превращать отчёт сканера в обоснованный список действий, не приравнивая каждое предупреждение к подтверждённой угрозе.
🛠️ Модуль 3. Hardening Linux: уменьшение поверхности атаки
Теория
-
Минимизация установленных компонентов и запущенных служб.
-
Управляемая установка обновлений и проверка совместимости.
-
Служебные учётные записи, привилегии процессов и опасные разрешения.
-
Защитные возможности systemd для изоляции служб.
-
AppArmor: назначение профилей, режимы работы и анализ отказов.
-
Обзор подхода SELinux и его отличий от AppArmor.
🔧 Практика: усиление защиты учебного сервиса, настройка ограничений процесса и профиля AppArmor, проверка необходимых операций приложения.
✔ Результат: вы сможете ограничивать возможности службы, сохраняя необходимые функции и понимая причины блокировок.
🔑 Модуль 4. Защищённый административный доступ и управление привилегиями
Теория
-
Разграничение персональных, служебных и привилегированных учётных записей.
-
Аутентификация SSH по ключам и защита приватных ключей.
-
Многофакторная аутентификация для совместимых сценариев доступа.
-
Правила sudo и принцип минимальных необходимых привилегий.
-
Выдача, пересмотр и отзыв доступа.
-
Резервный канал администрирования и безопасный порядок изменения настроек.
🔧 Практика: настройка доступа для администратора и оператора с разными полномочиями. Проверка разрешённых команд, запрещённых действий и отзыва доступа без потери управления стендом.
✔ Результат: вы сможете организовать контролируемый доступ к Linux-серверу и проверить фактические полномочия пользователей.
🌐 Модуль 5. Сегментация сети и правила nftables
Теория
-
Разделение публичных сервисов, внутренних ресурсов и управления.
-
Фильтрация входящего, исходящего и транзитного трафика.
-
Состояние соединения и правила для соответствующих потоков.
-
Политика запрета ненужных взаимодействий.
-
Журналирование отклонённых соединений без избыточного информационного шума.
-
Почему трансляция адресов не заменяет контроль доступа.
🔧 Практика: построение правил nftables для нескольких сетевых зон. Проверка разрешённого взаимодействия, попыток доступа из запрещённых сегментов и возврата к предыдущей конфигурации.
✔ Результат: вы научитесь формировать понятную сетевую политику и подтверждать её работу контрольными тестами.
🔐 Модуль 6. VPN и ограничение удалённого доступа
Теория
-
Назначение VPN в защите административных соединений.
-
WireGuard: узлы, ключи, адресация и маршруты.
-
Взаимодействие VPN с маршрутизацией и межсетевым экраном.
-
Разграничение доступа к ресурсам внутри туннеля.
-
Замена ключей и удаление доступа отдельного участника.
-
Обзор OpenVPN и сценариев с сертификатной аутентификацией.
🔧 Практика: настройка WireGuard для доступа к административной зоне. Проверка маршрутизации, запрета лишних направлений и удаления одного участника без нарушения доступа остальных.
✔ Результат: вы сможете настраивать защищённый канал с конкретными границами доступа, а не открывать через VPN всю сеть.
📜 Модуль 7. PKI, TLS и жизненный цикл сертификатов
Теория
-
Различия между шифрованием, аутентификацией и доверием.
-
Центр сертификации, запрос на сертификат и цепочка доверия.
-
Имена сервисов, срок действия и проверка сертификата.
-
OpenSSL для просмотра и диагностики TLS-соединений.
-
Защита приватных ключей, замена сертификатов и контроль окончания срока действия.
-
Назначение отзыва сертификатов и зависимость проверки от клиента.
🔧 Практика: работа с учебным центром сертификации, подключение TLS к сервису и диагностика ошибок доверия или несоответствия имени.
✔ Результат: вы научитесь проверять корректность защищённого соединения и сопровождать сертификаты после первоначальной установки.
🧩 Модуль 8. Защита сетевых сервисов, конфигураций и данных
Теория
-
Разделение публичной точки входа и внутреннего приложения.
-
Ограничение доступа к служебным интерфейсам и базе данных.
-
Привилегии веб-сервера и приложения, права на конфигурации.
-
Размещение секретов вне общедоступных каталогов.
-
Ограничение ресурсов, нежелательных функций и служебных ответов.
-
Различия между шифрованием соединения, хранилища и резервной копии.
🔧 Практика: проверка учебного веб-сервиса, его внутренних зависимостей и доступности конфигураций. Устранение лишних доступов и проверка работы после изменений.
✔ Результат: вы сможете усиливать защиту сервиса с учётом его компонентов и потоков данных.
🗂️ Модуль 9. Журналы безопасности, аудит и контроль целостности
Теория
-
Источники событий: журналы служб, journald и системный аудит.
-
auditd: выбор событий, имеющих значение для контроля.
-
Централизованная передача журналов с помощью rsyslog.
-
Синхронизация времени, права доступа и сроки хранения.
-
AIDE: исходное состояние и выявление изменений файлов.
-
Различия между разрешённым изменением, ошибкой и подозрительным событием.
🔧 Практика: сбор событий с нескольких узлов, контроль изменения важного файла и анализ последовательности административных действий.
✔ Результат: вы сможете готовить данные для расследования событий и проверять, фиксирует ли система наблюдения нужные изменения.
📡 Модуль 10. Сетевое выявление угроз: Suricata и анализ оповещений
Теория
-
Различия между IDS, IPS и сетевым мониторингом.
-
Размещение сенсора и его видимость в сети.
-
Правила Suricata и структура событий EVE JSON.
-
Приоритет, контекст и проверка оповещений.
-
Ложные срабатывания и влияние блокировки на легитимный трафик.
-
Ограничения анализа зашифрованных соединений.
🔧 Практика: анализ подготовленных записей трафика и контрольных событий на стенде. Разбор оповещения, проверка контекста и демонстрация различий между обнаружением и блокировкой.
✔ Результат: вы научитесь оценивать сетевые оповещения и понимать границы возможностей IDS/IPS.
🚦 Модуль 11. Реагирование на инциденты и проверка восстановления
Теория
-
Первоначальная оценка сообщения о подозрительной активности.
-
Фиксация наблюдений, сохранение журналов и построение временной линии.
-
Изоляция затронутого узла и оценка влияния на сервисы.
-
Проверка связанных учётных записей, ключей и секретов.
-
Восстановление из доверенного состояния и проверка резервных копий.
-
Критерии возвращения сервиса в работу и дальнейшего наблюдения.
🔧 Практика: разбор учебного сценария инцидента: определение первоочередных действий, сбор доступных сведений, восстановление сервиса и проверка результата.
✔ Результат: вы сможете подготовить обоснованный порядок первоначального реагирования без хаотичных изменений и преждевременного удаления важных данных.
🏁 Модуль 12. Итоговый проект: паспорт защиты Linux-инфраструктуры
Теория
-
Согласование требований к защите и работоспособности.
-
Критерии приёмки настроек.
-
Документирование исключений, ограничений и остаточных рисков.
-
План повторных проверок после изменений инфраструктуры.
🔧 Практика: защита учебной среды с публичным сервисом, внутренним ресурсом и административным доступом. Подготовка схемы сети, реестра рисков, правил доступа, результатов проверок, примеров событий мониторинга и порядка восстановления.
✔ Результат: вы получите завершённую учебную работу, в которой каждое ключевое решение связано с риском, проверкой и объяснением его назначения.
📊 Как оценить результат обучения
В безопасности важно отличать установленный инструмент от работающего контроля. Сам факт наличия сканера, VPN или системы мониторинга ещё не отвечает на вопрос, защищает ли решение нужный ресурс.
Итоговая работа позволяет проверить результат по конкретным признакам.
| Задача | Что подтверждает её выполнение |
|---|---|
| Уменьшить избыточную доступность сервера | Повторная проверка показывает только согласованные точки входа |
| Ограничить полномочия пользователей | Разрешённые операции выполняются, лишние — отклоняются |
| Защитить административный доступ | VPN и правила фильтрации открывают только необходимые ресурсы |
| Контролировать важные изменения | Проверочное событие появляется в соответствующем журнале или оповещении |
| Подготовить реагирование | Есть последовательность действий, перечень необходимых сведений и критерии эскалации |
| Проверить восстановление | Сервис восстановлен в учебной среде и проверены его функции |
Такой подход помогает предметно показать свои навыки коллегам или на техническом собеседовании. Вы можете объяснить исходную проблему, выбранное решение, способ проверки и ограничения, которые остались.
🔄 Почему проверка после изменений важнее красивого отчёта
Представим, что во время аудита выявлен чрезмерно широкий доступ к внутреннему сервису. Просто закрыть порт недостаточно: нужно выяснить, кто пользуется этим подключением, какие зависимости существуют и как отличить необходимые обращения от лишних.
Рабочее решение состоит из нескольких шагов: описать риск, согласовать необходимые взаимодействия, изменить правила, проверить нужные операции и зафиксировать результат. Если ограничение невозможно внедрить сразу, следует определить временные меры и срок повторного рассмотрения.
На этом уровне вы тренируете именно такое инженерное мышление. Цель курсов безопасности Linux — помочь вам принимать проверенные решения, а не накапливать настройки, назначение которых сложно объяснить.
🗂️ Что стоит оставить в профессиональном портфолио
Для демонстрации результата полезны обезличенная схема учебной сети, описание исходных рисков, примеры правил и итоги проверок. Отдельную ценность имеет объяснение неудачного решения: что именно нарушило работу, как вы нашли причину и что изменили.
В материалах портфолио не должно быть рабочих паролей, приватных ключей, персональных данных или конфигураций реальных клиентов. Учебный стенд позволяет показать техническую компетентность без раскрытия чужой инфраструктуры.
После завершения обучения можно ознакомиться с порядком получения сертификата IT СТОЛИЦА. Сертификат учебного центра и собственная проектная работа выполняют разные функции: один подтверждает прохождение обучения, другая показывает, как вы применяете знания.
🤝 Как выбрать курс под свою ответственность
Если вы отвечаете за Linux-серверы и хотите самостоятельно оценивать их защиту, эта программа даёт последовательный маршрут от аудита до восстановления. Если же основной вопрос — общие принципы фильтрации, сетевых угроз и защитных технологий, сначала может быть полезным курс сетевой безопасности.
Перед записью сформулируйте несколько задач из своей практики: например, пересмотреть административный доступ, упорядочить правила между сегментами или научиться анализировать оповещения. Это поможет соотнести программу с вашими потребностями.
Стоимость, объём занятий и доступный формат обучения необходимо согласовать до оплаты. Организационные шаги описаны в условиях записи на обучение.
❓ Частые вопросы о курсах безопасности Linux Expert
🔹 Подойдёт ли курс, если я администрировал Linux, но не работал в отделе безопасности?
Да, если вы уверенно работаете со службами, правами, SSH и сетью. Предыдущий опыт в специализированном подразделении безопасности не является обязательным. Важнее понимать работу системы, которую вы будете защищать, и уметь самостоятельно проверять её состояние.
🔹 Чем этот уровень отличается от Linux Advanced и Professional?
Advanced сосредоточен на администрировании сервисов и сетей. Professional в этой линейке посвящён взаимодействию Linux с Microsoft Windows. Expert рассматривает другую ответственность: оценить риски, ограничить нежелательные действия, организовать выявление событий и подготовить реагирование.
🔹 Нужно ли предоставлять доступ к рабочему серверу компании?
Нет. Основные задания выполняются в учебной среде. Для обсуждения рабочей ситуации можно подготовить обезличенную схему или описание проблемы. Доступ к реальным системам и использование их данных возможны только по согласованию с владельцем инфраструктуры.
🔹 Будет ли отдельное углублённое изучение и AppArmor, и SELinux?
Практическая проработка предусмотрена для AppArmor в выбранной учебной среде. SELinux рассматривается для понимания другой модели обязательного контроля доступа. Полноценное администрирование обоих механизмов требует дополнительного объёма практики.
🔹 Можно ли проверить защиту без атак на сторонние серверы?
Да. Для обучения используются собственный изолированный стенд, контрольные действия и подготовленные записи сетевого трафика. Вы проверяете настройки, права, доступность и оповещения в пределах разрешённой среды.
🔹 Сможет ли система мониторинга видеть весь зашифрованный трафик?
Нет. Сетевой сенсор без доступа к расшифрованному потоку не видит всё содержимое защищённого соединения. Часть выводов опирается на доступные метаданные и характеристики соединений. На курсе рассматриваются эти ограничения и сочетание сетевых событий с журналами самого сервера.
🔹 Является ли этот курс полной подготовкой по цифровой криминалистике?
Нет. Программа охватывает первоначальное реагирование: оценку ситуации, сохранение доступных сведений, изоляцию и проверку восстановления. Углублённая цифровая криминалистика, исследование вредоносного кода и специализированные экспертизы требуют отдельного обучения.
🔹 Гарантирует ли завершение курса полную безопасность инфраструктуры?
Нет, абсолютной гарантии не дают ни курс, ни отдельный инструмент. Результат зависит от архитектуры, актуальности настроек, организации доступа и регулярности проверок. Обучение даёт методы, с помощью которых вы можете уменьшать риски и обоснованно оценивать состояние защиты.
🚀 Следующий шаг — безопасность, за которую вы можете аргументированно отвечать
Если администрирование Linux уже является частью вашей работы, уровень Expert поможет углубить её наиболее ответственную составляющую. Вы будете работать с рисками, проверками и сценариями реагирования, необходимыми для обоснованной защиты инфраструктуры.
Запишитесь на курсы безопасности Linux Expert в IT СТОЛИЦА и укажите в заявке свой опыт, доступное время для обучения и задачи, которые хотите научиться решать.